Montar un servidor de correo o simplemente asegurarte de que los correos de tu dominio no terminen directamente en la carpeta de spam de Gmail o Outlook es, sin exagerar, una de las tareas más frustrantes de la administración de sistemas. Es cierto que puedes desplegar contenedores que ya tienen casi todo resuelto, pero eso no quita que eso que te ahorraste, ya lo sufrió alguien mas.
Introducción
Durante años el protocolo SMTP funcionó bajo la premisa de «confianza ciega», lo que permitía que cualquiera pudiera enviar un correo haciéndose pasar por admin@tudominio.com. Para solucionar eso nacieron tres mecanismos esenciales: SPF, DKIM y DMARC.
Si estás configurando tu propio servidor (por ejemplo, con Postfix) o si solo necesitas verificar que los registros DNS de tu dominio estén bien puestos, aquí te dejo un resumen práctico de cómo encajan estas piezas y las herramientas que te salvan la vida para auditarlas.
La santísima trinidad del correo: ¿Qué hace cada uno?
Cada una de estas tecnologías están diseñadas para aumentar la confianza que tienen los servidores de correo electronico entre si. Son muy diferentes, pero se complementan, trabajando en capas:
-
SPF (Sender Policy Framework): Es un registro TXT en tu DNS que lista las direcciones IP autorizadas para enviar correos a nombre de tu dominio. Si llega un correo desde una IP que no está en esa lista, el receptor sospecha.
-
DKIM (DomainKeys Identified Mail): Agrega una firma criptográfica a las cabeceras del mensaje. Tu servidor firma el correo con una clave privada y el servidor receptor verifica la autenticidad usando la clave pública que publicaste en tu DNS. Esto asegura que el mensaje no fue modificado en el camino.
-
DMARC (Domain-based Message Authentication, Reporting, and Conformance): Es el director de orquesta. Le dice a los servidores receptores qué hacer si SPF o DKIM fallan (¿ignorar, mandar a cuarentena o rechazar el correo?). Además, te permite recibir reportes por correo sobre quién está intentando enviar mensajes con tu dominio.
Para ensuciarse las manos: La guía de SIDN para Postfix
Como ya mencione antes, muchas de estas cosas ya estan resueltas por herramientas todo en uno, por lo que no tendrias que preocuparte, pero si administras una VPS de forma manual, esta url es la guia mas completa que he encontrado para configurar SPF, DKIM y DMARC.
¿Cómo funciona y qué aporta?
SIDN (el registro oficial del dominio .nl) tiene una de las documentaciones más completas que existen sobre el tema. No se limita a decirte «pega este registro en tu DNS», sino que te lleva paso a paso por la fontanería interna de Postfix:
-
Flujo de correo y milters: Explica cómo conectar Postfix con filtros de políticas (
postfix-policyd-spf-python) para validar el correo entrante. -
Firma con OpenDKIM: Generación del par de claves (pública y privada), configuración de selectores y mapeo de dominios salientes.
-
Validación con OpenDMARC: Cómo evaluar la alineación de cabeceras (
Header Fromvs envelope) antes de decidir la entrega.
Es una lectura densa pero indispensable si no quieres depender de paneles comerciales y prefieres entender cada milter y socket Unix que interviene en el proceso.
Para diagnosticar y verificar: Las herramientas indispensables
Una vez configurados los registros y el servidor, necesitas saber si el resto del mundo ve tu configuración como tú crees que está.
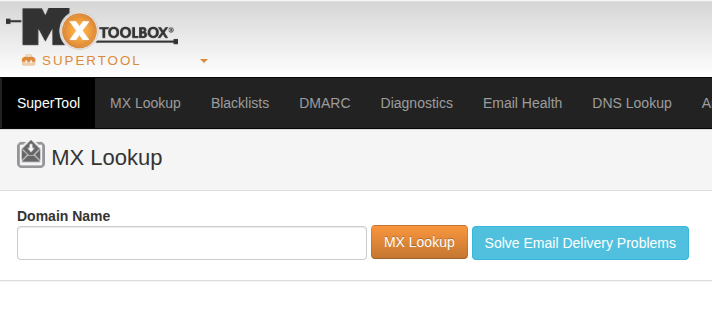
MXToolbox: La navaja suiza de la red
Como bien afirma el subtitulo de la pagina, es la super herramienta. Puedes ver la enorme cantidad de herramientas utiles que aparecen en su barra de menues, pero la que nos importa para este articulo es mx lookup.
-
Enlace: mxtoolbox.com
¿Cómo funciona?
Es el estándar de facto para diagnósticos rápidos de infraestructura de correo. Solo introduces tu dominio o IP y te permite:
-
Comprobar si tus registros MX resuelven correctamente.
-
Hacer un test de Open Relay en tu servidor SMTP.
-
Blacklist Check: Consultar en más de 100 listas negras (RBLs) si tu IP cayó en desgracia (muy común con IPs recicladas de proveedores cloud, servidores vps baratos como digital ocean y me pasó a mi :c ).
-
Sintaxis de registros SPF: Te avisa si excediste el límite de 10 consultas DNS (DNS lookup limit), un error clásico que rompe SPF silenciosamente.
DMARC Checker: Diagnóstico visual enfocado
Esta herramienta es increíble. Genera una dirección de correo aleatoria en cada recarga de la pagina y espera a que le envíes un correo que servirá para realizar el informe. Es la mejor herramienta para descubrir si estas en una lista negra o solo eres malo configurando el servidor.
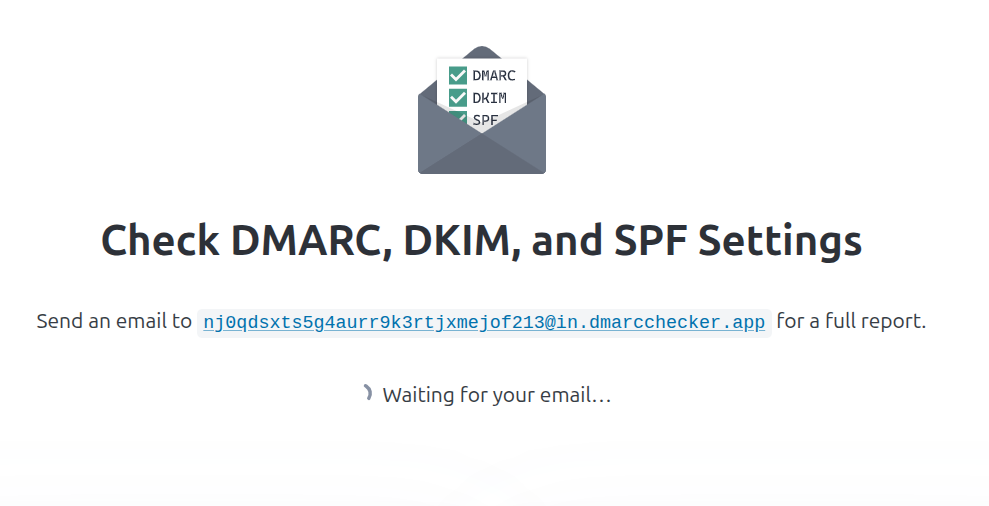
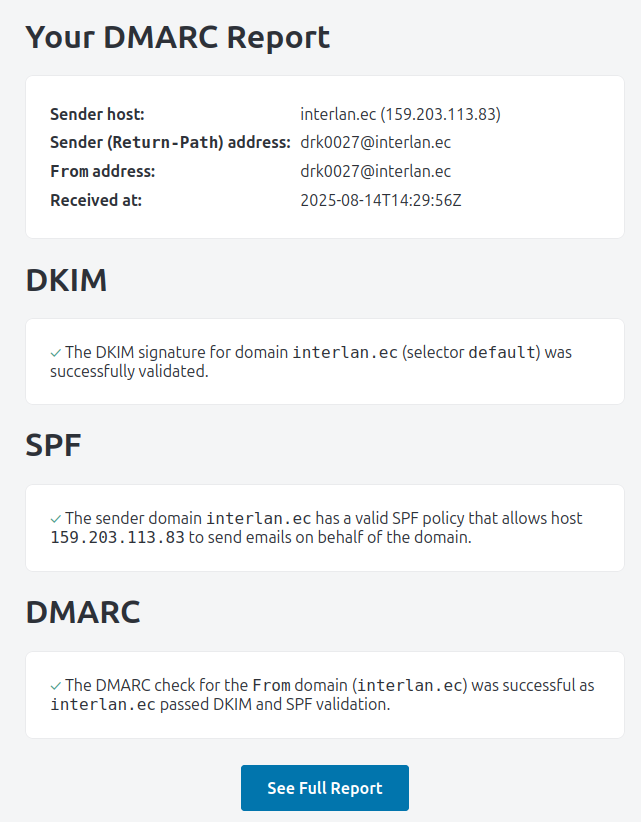
Ni te imaginas lo satisfactorio que es ver esos tres check en las verificaciones.
-
Enlace: dmarcchecker.app
¿Cómo funciona?
A diferencia de herramientas sobrecargadas con docenas de menús, esta web va directo al grano con la política DMARC.
-
Introduces tu dominio y parsea el registro
_dmarc.tudominio.com. -
Valida la política activa (
p=none,p=quarantineop=reject). -
Comprueba si los correos de reporte (
ruayruf) tienen la sintaxis correcta para recibir los reportes agregados y forenses. -
Es ideal para una verificación rápida de 10 segundos tras actualizar tu zona DNS.
Conclusiones
Encuentro bastante curiosa la situación del correo electrónico en la actualidad. Es un protocolo antiquisimo que se quedo obsoleto, pero es muy usado a nivel mundial, al punto de que podría morirse Whatsapp y se seguirían usando los correos electrónicos. Pero tambien es interesante destacar que jugar limpio no garantiza la victoria. Hay mas factores que pueden dejarte atrapado en las listas negras de muchos proveedores y una de ellas es simplemente no ser gmail o outlook. Esto es llamativo siendo que muchas veces se utiliza como sinónimo de «profesional» el hecho de usar un dominio propio. Lo que se llama «Correo Empresarial». Hay montones de servicios que ya solo bloquean cualquier cosa que no sea gmail y ni siquiera esperan a confirmar estas validaciones que hemos revisado hoy. Por eso, y aunque parezca que no vale la pena, configurar correo propio en estos días exige paciencia. La recomendación general si estás empezando con DMARC es ir por fases:
-
Configura SPF y DKIM primero.
-
Publica un registro DMARC en modo monitor:
p=none. Esto no bloqueará ningún correo legítimo mal configurado, pero te enviará reportes para detectar problemas. -
Revisa con MXToolbox y DMARC Checker que la sintaxis y las firmas pasen limpias.
-
Una vez seguro de que todo tu correo legítimo alinea correctamente, cambia la política a
quarantineoreject.
Tener estos tres pilares en orden no solo evita que tus correos se pierdan en el limbo del spam, sino que protege la reputación de tu dominio para que nadie pueda suplantar tu identidad digital. Por supuesto, esto de forma teórica pues en la practica, pueden bloquearte o agregarte en listas negras por razones fuera de tu control.