Si tienes PHP, te estás tardando en actualizar. Llévalo a la versión 8.4.27, pues es una situación crítica de seguridad
Esto es un boletín informativo de SEGURIDAD
Introduccion
hace poco hablabamos de un problema critico de seguridad que afectaba historicamente a versiones antiquisimas de wordpress hasta la mas reciente, pero ahora aparece una que ataca directamente a PHP, desde la version 5 hasta la 8.¡Es un monton!
Por supuesto, lo ideal es que actualices a los parches de seguridad mas recientes.
El equipo de desarrollo ya está liberando los parches oficiales para las ramas soportadas (PHP 8.2, 8.3, 8.4 y 8.5), e incluso parches retrocompatibles para versiones anteriores con soporte extendido (7.4, 8.0 y 8.1).
https://www.redeszone.net/noticias/seguridad/dos-vulnerabilidades-criticas-php-peligro-web/
Como funciona
Los dos fallos están relacionados con cómo PHP gestiona la memoria interna cuando interactúa con peticiones HTTP externas:
Agotamiento de memoria por subidas de archivos (CVE-2026-109618): Al procesar la subida de un archivo muy lento o fragmentado (conforme a la norma RFC 1867), la memoria de PHP se interrumpe antes de terminar de inicializarse. PHP limpia la petición, pero confunde datos corruptos o inválidos como si fueran legítimos. El atacante aprovecha esto para inyectar su propia estructura en la memoria del servidor.
Uso de memoria corrupta o antigua (CVE-2026-109619): Ocurre cuando el estado interno de un proceso de PHP sobrevive en la memoria «libre» del servidor después de haber fallado. Una nueva petición web procesada por el mismo servidor puede reutilizar accidentalmente esa memoria corrupta controlada por el atacante antes de limpiarse, desviando la ejecución del servidor hacia código malicioso.
Por que es urgente
De nuevo, como en el caso anterior, porque la informacion se ha filtrado antes de tiempo.
El plan original era lanzar los parches bajo un embargo coordinado, pero la información de los fallos se filtró antes de tiempo en redes sociales junto con videos que demostraban exploits funcionales. Debido a esta filtración masiva, el equipo de ciberseguridad de la Unión Europea (CERT-EU) y la propia Fundación PHP se vieron obligados a adelantar los parches de emergencia para hoy mismo.
Solo por chismear un poco
Dado que el ataque funciona principalmente sobre la subida de archivos, no es algo que me afecte mucho pues, el unico que sube archivos a mi servidor soy yo. Pero si hasta 4chan ha tenido que blindarse, no me queda mas que investigar como funciona y si ya he recibido algun ataque como paso antes. pero primero analicemos como deberia verse un ataque.
En el Log de Acceso de tu Servidor Web (Nginx o Apache)
Hay que buscar peticiones sospechosas dirigidas a cualquier archivo .php válido de tu servidor (puede ser el index.php, wp-login.php, o un script huérfano). El atacante no necesita una URL especial. Lo delatador será el método y las cabeceras:
- Método POST masivo: El ataque requiere enviar datos estructurados tipo formulario. Deben haber líneas con POST /index.php HTTP/1.1.
- Cabecera Content-Type alterada: Buscará forzar el análisis de archivos segmentados (multipart/form-data) combinados con variables que despierten el gestor de sesiones de PHP (PHP_SESSION_UPLOAD_PROGRESS).
- Respuestas de error del servidor (500 Internal Server Error): Dado que el exploit manipula y corrompe la memoria del proceso PHP, muchos intentos fallidos (o el mismo ataque exitoso al cerrar el hilo) harán que PHP «muera» inesperadamente. Verás un código de estado 500 consecutivo desde la misma IP en el access.log.
En el Log de Errores de PHP-FPM (El verdadero indicador)
En Debian con PHP 8.4, el archivo a revisar suele ser /var/log/php8.4-fpm.log. Si el exploit se ejecuta, corrompe la memoria Heap de PHP. En el log de errores verás mensajes críticos del sistema como:
[WARNING] [pool www] child 12345 exited on signal 11 (SIGSEGV) -- core dumped
SIGSEGV es un fallo de segmentación (Segmentation Fault). Ocurre cuando un proceso intenta acceder a una parte de la memoria a la que no tiene permiso. Una ráfaga de estos errores en PHP-FPM, coincidiendo con peticiones POST en el servidor web, es la huella digital de que están intentando romper el motor de PHP.
Monitoreo de Procesos (Si el ataque tiene éxito)
Si el atacante logra la Ejecución Remota de Código (RCE), el peligro ya no estará en el archivo de texto del log, sino en el sistema operativo. El proceso de PHP (que usualmente corre bajo el usuario www-data en Debian) empezará a spawnear subprocesos prohibidos.
Si ejecutas comandos como htop o ps aux, o usas herramientas de auditoría, podrías ver que el usuario www-data está ejecutando:
- Intérpretes de comandos: sh, bash o dash.
- Herramientas de descarga externa para bajarse troyanos: curl, wget o nc (netcat).
- Comandos de reconocimiento: whoami, id o uname -a.
Mientras buscaba en los logs, note que no habia ningun intento sospechoso aparte de los ataques automatizados de siempre, pero justo cuando iba a cerrar, me llego esto.
┌188.93.233.81 - - [21/Oct/2026:09:48:52 -0500] "POST / HTTP/1.1" 502 552 "-" "Mozilla/5.0 (X11; Linux x86_64)
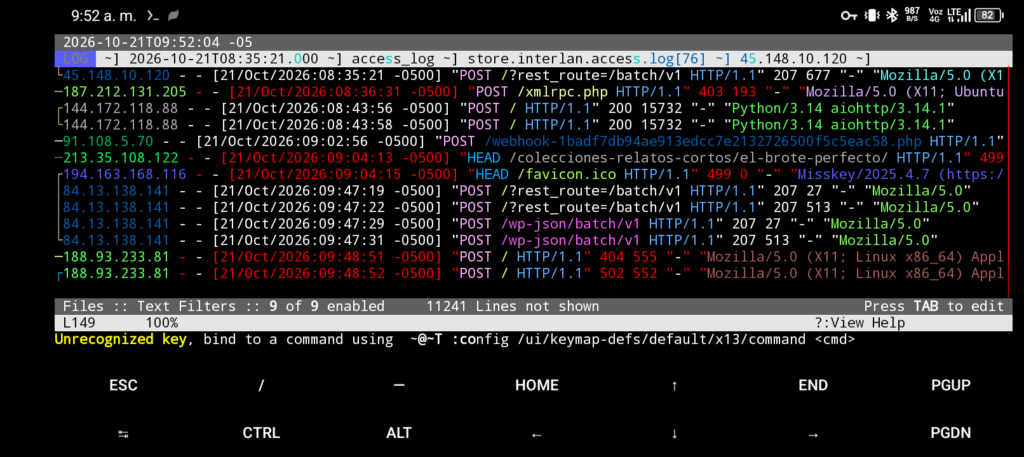
Parece que justo despues de que termine de actualizar, comenzaron a tocar a la puerta. Pero ya esta listo, blindado el servidor ante esa vulnerabilidad.